Оглавление
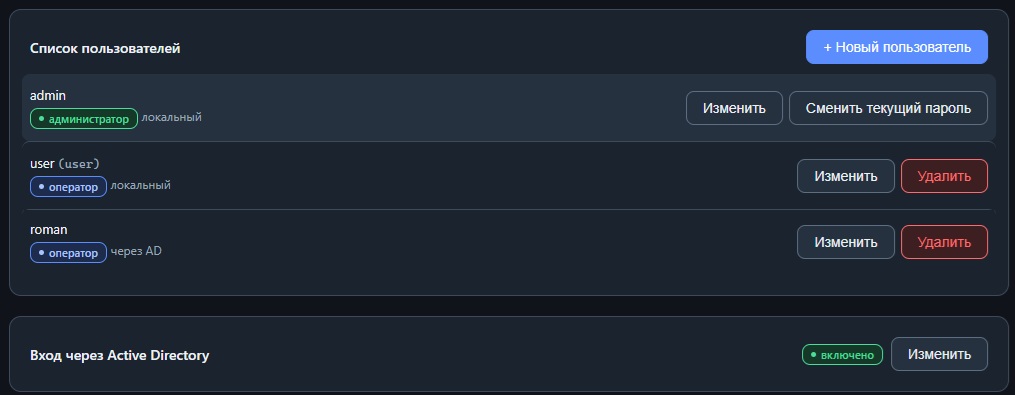
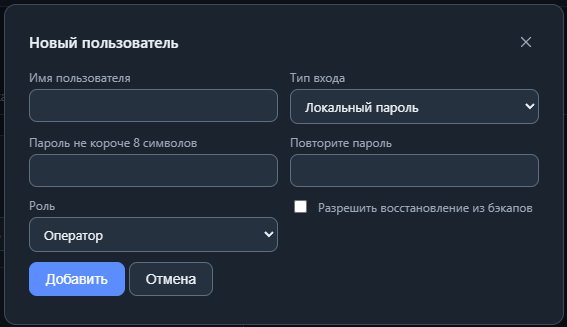
В системе поддерживается неограниченное количество учётных записей с двумя типами прав — администратор и оператор; оператор не может менять ключевые настройки сервера и управлять учетными записями администраторов. Также оператору можно предоставить право на восстановление данных поставив галку на опции «Разрешить восстановление из бекапов»
Интеграция с Active Directory / LDAP #
Есть возможность настроить авторизацию через корпоративный каталог Active Directory (UPN) — пользователи смогут заходить под своими доменными логинами. Для этого необходимо:
- разделе Пользователи создать нового пользователя.
- Указать Тип входа: AD (вместо «Локальный пароль»).
- Логин указать точно таким же, как в самой Active Directory (без домена, домен указывается отдельно, один раз, в общих настройках AD-подключения).
- Пароль вводить не нужно, PgVault не хранит пароль такого пользователя, каждый раз идет проверка через AD.
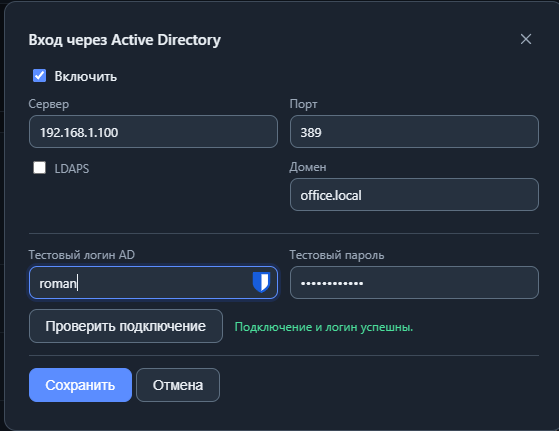
- Нужно настроить подключение к AD, нажав кнопку «Изменить» на опции «Вход через Active Directory«
- Настройте подключение, при успешной настройке можно проверить доменную учетную запись введя логин и пароль в полях «Тестовый логин AD» и «Тестовый пароль»
В итоге возможна авторизация как через локальную базу данных так и через AD, статус авторизации будет указан рядом с логином