
Центральный сервер устанавливается на ОС Linux под управлением Linux (пакеты подготовлены для Debian/Ubuntu и для RHEL/CentOS/Fedora-совместимых систем).
Для систем на базе Debian/Ubuntu #
curl -fsSL https://pgvault.ru/downloads/server/install.sh | sudo bashДля систем на базе RPM (RHEL, CentOS, Fedora, Rocky, AlmaLinux): #
curl -fsSL https://pgvault.ru/downloads/server/install-rpm.sh | sudo bashСкрипт скачивает нужный пакет, проверяет его целостность и устанавливает нужные зависимости.
Что происходит при установке #
- Сервер устанавливается в
/opt/pgvault-server - Автоматически создаётся системный пользователь pgvault , от имени которого работает служба
- Генерируется случайный пароль администратора и секретный ключ шифрования — их можно поменять при необходимости.
- Автоматически создаётся самоподписанный TLS-сертификат, т.к. система не будет работать без сертификата. Его можно поменять на свой при необходимости через веб-интерфейс.
- Сервер запускается как системная служба (
systemd) и стартует автоматически при перезагрузке.
Проверка, что сервер запустился #
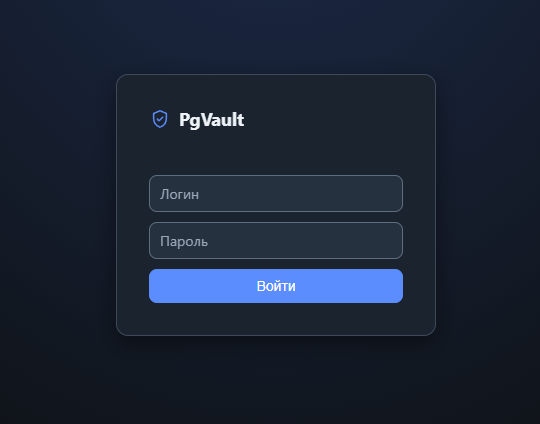
systemctl status pgvault-serverПосле установки веб-интерфейс доступен по адресу https://адрес-вашего-сервера:8010 .Порт можно сменить на другой при необходимости. Для смены порта необходимо поменять значение в файле /etc/pgvault-server/pgvault.env на нужное в строке SERVER_PORT=нужный_порт и перезапустить службу pgvault-server.
Обновление сервера или переустановка сервера #
Тот же самый скрипт установки можно запускать повторно на одном и том же сервере — это безопасная процедура. Скрипт проверяет, существует ли конфиг (/etc/pgvault-server/pgvault.env), и если да — не трогает его, не генерирует новый ключ шифрования, не меняет пароль, не удаляет ни базу данных, ни конфигурацию, ни сертификат, удаляется только сам пакет. Перед обновлением рекомендуется сделать бекап конфигурации.
tar -czf ~/pgvault-backup-$(date +%Y%m%d).tar.gz -C / opt/pgvault-server/data etc/pgvault-serverВНИМАНИЕ
Перенос данных на другой сервер или изменения аппаратных свойств текущего сервера или переустановка операционной системы приведут к сбросу ключа и запустят трехдневный режим ожидания переактивации при котором программа будет функционировать без ограничений но через три дня работа всех процессов, связанных с созданием бекапов будет остановлена. За этот период необходимо связаться с поддержкой, ключ будет перевыпущен и его можно заново активировать. Предупреждение в виде баннера будет высвечиваться на панели «Мониторинг» и во вкладке Настройки — Лицензия.
Безопасно:
- Обновлять Pgvault до новой версии.
- Переустанавливать Pgvault на той же машине — настройки и лицензия сохраняются автоматически.
- Изменять объём оперативной памяти, число ядер процессора, подключение/отключение дисков, изменение их обьема
К сбросу ключа приведут:
- Переустановка операционной системы.
- Перенос на другую физическую машину.
- Перенос виртуальной машины на другой гипервизор/платформу виртуализации, восстановление из снапшота на другом хосте.
- Клонирование виртуальной машины.
- Смена модели материнской платы и типа процессора


